Kildekritik
Deepfakes – sådan undersøger du, om indholdet er troværdigt
Vurderingen skal flytte sig fra pixels til oprindelse. Her er den rolige fremgangsmåde – og den betalingsprotokol, der virker, uanset hvordan angrebet er lavet.
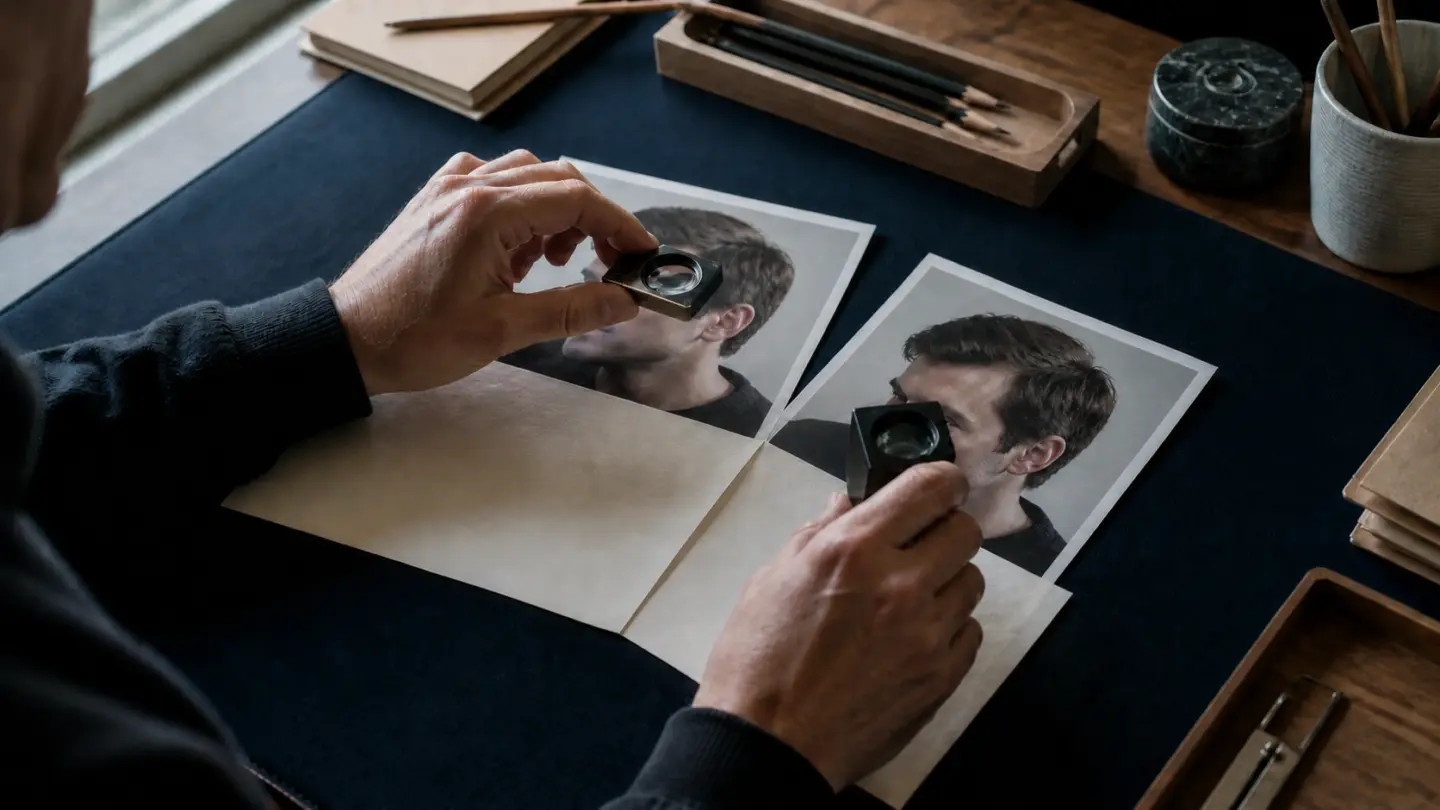
Det gamle råd om at kigge efter seks fingre holder dårligere og dårligere. Genererede billeder og videoer bliver hurtigt bedre, og mange ægte billeder ser i forvejen mærkelige ud efter komprimering, filtre og redigering. Hvis noget er vigtigt, skal vurderingen derfor flytte sig fra pixels til oprindelse.
Stop med kun at lede efter visuelle fejl
Et underligt blink, en stiv mund eller en metallisk stemme kan være en anledning til at undersøge noget nærmere. Men det kan lige så godt skyldes komprimering, dårlig forbindelse, undertekster eller almindelig redigering – mens et manipuleret klip omvendt kan være teknisk overbevisende. En tjekliste over visuelle afsløringer producerer derfor både falske alarmer og falsk tryghed, og angribere kan forbedre præcis de fejl, en populær liste beskriver.
Det hjælper også at gøre spørgsmålet mere præcist. “Er videoen ægte?” rummer flere spørgsmål på én gang. Er filen optaget med et kamera eller genereret? Er et ansigt eller en stemme ændret? Er klippet beskåret, dubbet eller sammensat? Er optagelsen ægte, men fra et andet tidspunkt? Er kontoen, der deler den, den, den udgiver sig for at være? Og selv hvis filen er teknisk autentisk: understøtter den så den påstand, der følger med? Et ægte klip med en falsk billedtekst kan være lige så vildledende som en deepfake.
Find den oprindelige kilde
Start med det mest kedelige spørgsmål: Hvor kommer materialet fra? Er videoen lagt op af den person eller organisation, der påstås at stå bag? Kan du finde en tidligere version? Er andre uafhængige kilder enige om, at begivenheden fandt sted? Hvis hele historien kun findes i én viral post, er det mere interessant end en underlig skygge ved øret.
Åbn den tidligste version, du kan finde, og notér URL, kontonavn og publiceringstid. Har kontoen en historik, der passer til afsenderen? Linker den officielle hjemmeside til profilen? Er klippet en gen-upload eller en skærmoptagelse? Et blåt mærke og et kendt profilbillede kan ikke stå alene; konti bliver overtaget, og navne bliver efterlignet.
Er konsekvensen stor, så bed om originalfilen. Sammenlign varighed, opløsning og tidsstempel med andre versioner, og brug omvendt billedsøgning på enkelte nøglebilleder for at se, om optagelsen er ældre eller stammer fra en anden begivenhed. Nogle filer har Content Credentials efter C2PA-standarden – kryptografisk verificerbare oplysninger om oprindelse og redigering. Det kan være et værdifuldt signal, når signaturen og afsenderen kan valideres, men manglende credentials beviser ikke, at en fil er falsk. Oplysningerne kan mangle, gå tabt eller aldrig være blevet tilføjet.
Forlad så opslaget og søg efter begivenheden andre steder: den påståede persons officielle side, organisationens pressekanal, den fulde tale eller andre optagelser fra samme tidspunkt. Ti konti, der deler den samme upload, er ikke ti bekræftelser. Konklusionen må gerne blive “uafklaret”. Det er et gyldigt resultat, og det er mere ansvarligt end at udfylde hullerne med mavefornemmelse.
Kunstige stemmer og svindel
Det samme gælder lyd. En stemme kan efterlignes med ganske lidt materiale, og svindel behøver ikke være teknisk perfekt for at virke. Den skal bare ramme et øjeblik, hvor modtageren handler hurtigt. Derfor er procedurer vigtigere end evnen til at “høre en deepfake”. Hvis en chef, kollega eller pårørende pludselig beder om penge, koder eller fortrolige oplysninger, så bekræft via en anden kanal.
Et konstrueret eksempel, der ligner mange virkelige sager: En økonomimedarbejder får et kort videoopkald fra en person, der ligner direktøren. Et fortroligt opkøb kræver en ny betaling samme dag, forbindelsen er dårlig, og medarbejderen bliver bedt om ikke at involvere kolleger. Medarbejderen behøver ikke afgøre, om ansigtets bevægelser er syntetiske. Betalingen sættes på pause, anmodningen dokumenteres, opkaldet afsluttes, og direktøren ringes op på det nummer, organisationen allerede har registreret. Kan direktøren ikke nås, bliver betalingen stående. Proceduren virker, uanset om angrebet brugte en deepfake, en overtaget konto eller en dygtig imitator.
Hvad arbejdspladser bør aftale på forhånd
På arbejdspladser bør deepfakes derfor behandles som en del af almindelig svindel- og informationssikkerhed. Hvem kan godkende en betaling? Hvordan verificeres en usædvanlig instruktion? Hvem kontaktes, hvis der dukker en falsk video eller profil op? De spørgsmål er mere robuste end en tjekliste over visuelle fejl.
- Ingen betaling eller kontoændring godkendes alene i et indgående opkald, en videokonference eller en talebesked.
- Afslut kontakten og ring tilbage via et kendt nummer. Nummeret i beskeden eller i opkaldsvisningen er ikke en uafhængig kanal.
- Kontrollér selve transaktionen: leverandør, faktura, kontrakt, beløb og tidligere kontooplysninger.
- Kræv to godkendere ved definerede risici – nyt beløb, ny modtager, ændret konto, hast eller usædvanlig fortrolighed.
- Brug eventuelt et aftalt kodeord som ekstra signal, aldrig som eneste bevis. Kodeord kan deles, aflures og glemmes.
- Registrér afvigelsen. Gentagne forsøg bliver først synlige, når de samles ét sted.
Protokollen skal gælde ledelsen såvel som medarbejderne. Hvis “det haster” kan ophæve kontrollen, er kontrollen dekorativ. Ledelsen bør selv sige højt, at ingen bliver kritiseret for at standse en usædvanlig betaling og bruge fem minutter på at verificere den.
Sker skaden alligevel, så stands betaling, deling eller publicering – men slet ikke beviser. Gem originalfil, link, konto, beskeder, tidsstempler og opkaldsoplysninger på en kontrolleret placering. Kontakt den berørte person og de aftalte funktioner, og gå til bank og kontoudbydere gennem kendte kanaler, hvis penge eller adgange er i fare. Fordel derefter rollerne, så én verificerer materialet, én beskytter konti og betalinger, én vurderer de juridiske og databeskyttelsesmæssige skridt, og én håndterer kommunikationen. Undgå, at ti personer uploader den samme fil til hvert sit analyseværktøj.
Detektionsværktøjer er hjælp – ikke facit
Der findes værktøjer, der forsøger at detektere syntetisk indhold, og metadata eller provenance-standarder kan hjælpe i nogle situationer. Men ingen enkelt metode er en universel facitliste. Resultatet afhænger af det materiale og de manipulationstyper, modellen er trænet på, og forskning i generalisering viser fortsat problemer, når detektorer møder nye metoder eller andre datasæt end træningsmaterialet.
En score på “82 procent sandsynlighed for AI” kan derfor ikke stå alene. Spørg, hvilket filformat værktøjet kræver, hvilke manipulationer det er valideret på, hvor ofte det tager fejl i sammenlignelige data, og om analysen kan gentages. Gem version og tidspunkt. Og brug ikke et offentligt detektionssite til fortroligt eller personfølsomt materiale uden først at have vurderet dets databehandling.
Mærkning hjælper, men fjerner heller ikke behovet for kildekritik. AI-forordningens artikel 50 stiller gennemsigtighedskrav til bestemte AI-genererede eller manipulerede materialer, herunder deepfakes, og forpligtelserne finder anvendelse fra 2. august 2026. En kriminel aktør kan dog undlade mærkningen, og korrekt mærket satire kan blive delt uden forklaring. Fravær af et mærke er ikke et ægthedsbevis.
Den bedste praksis er stadig at kombinere kilde, kontekst, uafhængig bekræftelse og sund skepsis over for indhold, der presser dig til at reagere med det samme. Du skal ikke vinde en konkurrence mod en billedgenerator. Du skal kunne standse en handling, finde den tidligste kilde og bekræfte kravet gennem en kanal, du selv har valgt.
Samme kontrolvane gælder for tekst. Arbejdsgangen fra påstand til originalkilde står i artiklen om hallucinationer, bias og forældet viden, og hvorfor kontrollen skal blive hos et menneske, står i Hvad AI ikke kan. I undervisningen er den samme dømmekraft en del af faget – se AI i klasselokalet.
Flere tekster om emnet står under temaet Deepfakes og digital dømmekraft. Skal en hel forsamling have det samme sprog for det på én gang, er foredraget Kan du stole på det, du ser? formatet.
Kilder og videre læsning
- Europol: Facing reality? Law enforcement and the challenge of deepfakes.
- Dansk politi: Undgå at blive svindlet med kunstig intelligens.
- C2PA: Gældende specifikationer og explainer om Content Credentials.
- EU-Kommissionen: Retningslinjer om AI-forordningens gennemsigtighedskrav.
- Yermakov m.fl.: Original forskning i deepfake-detektorers generalisering på tværs af datasæt (PDF).